भारत राष्ट्र-राज्य के 145 करोड़ लोगों, एक अरब यानी कोई सौ करोड़ मतदाताओं के रिकॉर्ड की डिजिटल चाबी और मतदाता सूचियों की धांधली के पासवर्ड का नाम है—सीमा खन्ना। दुनिया कृत्रिम बुद्धिमत्ता (AI) से निरंकुश राक्षसी तंत्र (Despotic System), डिजिटल तानाशाही की जिन आशंकाओं में उसके प्रोटोटाइप की झलक देखती है, उसकी एक भारतीय प्रतीक, नमूना हैं चुनाव आयोग की सीमा खन्ना (डायरेक्टर जनरल, इन्फॉर्मेशन टेक्नोलॉजी, चुनाव आयोग)।
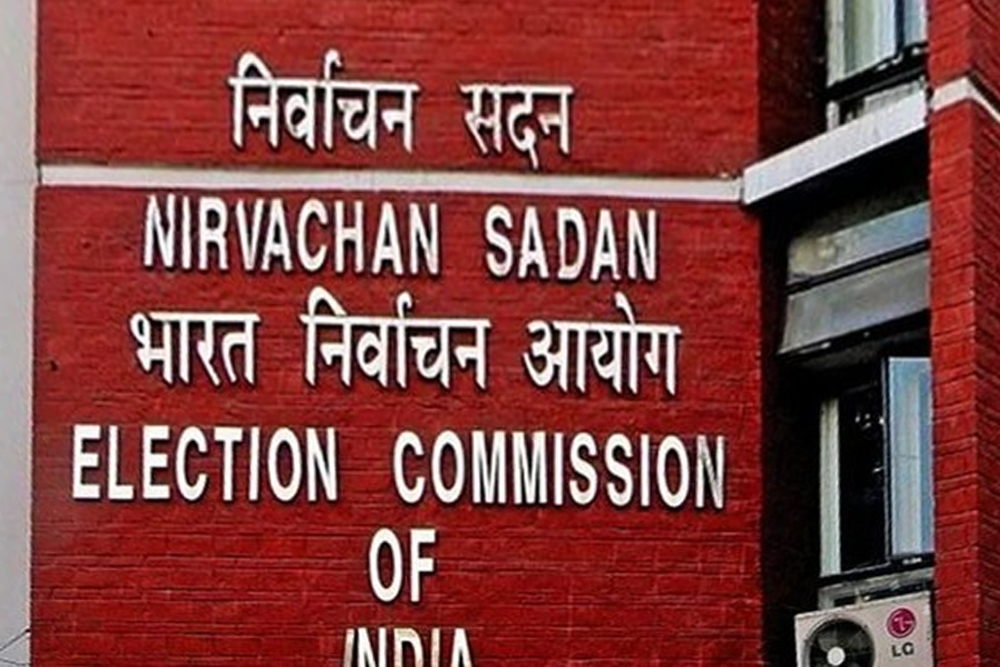
सवाल है कैसे यह महिला भारत के एक अरब मतदाताओं की डिजिटल मतदाता सूची के दरवाजे की चाबी? तो जान ले बात मामूली वेबसाइट या ऐप की नहीं है। मतदाताओं को काटने-जोड़ने व मतदाता सूचियों को जैसा चाहे बनाने वाले, कंट्रोलर याकि ECINet की बनवाई डिजिटल व्यवस्था है। इसमें चुनाव आयोग ने अपने चालीस से अधिक apps और portals को समेटा-बांधा हुआ है। मतदाता का registration, application, voter list में नाम, e-EPIC, शिकायत—सब इसी ecosystem में। चुनाव आयोग इसे “one unified platform” कहता है। जनवरी में इसके औपचारिक लॉन्च पर मुख्य चुनाव आयुक्त ज्ञानेश कुमार ने बेशर्मी से झूठ बोला था कि इसे कानून के अनुरूप बनाया गया है। DG-IT सीमा खन्ना ने तब कहा—technology अब support function नहीं, strategic enabler है; ECINet transparency, efficiency, credibility और public trust बढ़ाता है।
पर इसी को लेकर चुनाव आयोग के बाकी दो चुनाव आयुक्त—सुखबीर सिंह संधू और विवेक जोशी—ने फाइलों में अलग लिखा। चार नवंबर 2025 को Deputy Election Commissioner ने सीमा खन्ना और दूसरे वरिष्ठ अफसरों को लिखकर साफ किया—ERO, DEO और CEO के जो statutory functions हैं, वे उन्हीं को करने हैं, किसी और को नहीं। आईटी सिस्टम कानून के अनुरूप होना चाहिए, “without any exception”। फिर 2 जनवरी को सीमा खन्ना को दोबारा लिखा गया—software ऐसा हो कि ERO को कानून से मिली discretion किसी तरह restricted न हो।
भला क्यों लिखना पड़ा?
क्योंकि मतदाता सूची की संवैधानिक-वैधानिक व्यवस्था का मूल विचार उलटा पड़ रहा था। दिल्ली में कोई एक बाबू (यानी सीमा खन्ना की चाबी, उसका पासवर्ड, उसके access point) बैठकर देश की voter list नहीं बनाता। constituency में Electoral Registration Officer होता है। वही कानून से अधिकृत अधिकारी है। नागरिक उसके सामने दस्तावेज देता है। वह जांचता है। वह तय करता है कि नाम जुड़ेगा या हटेगा।
लेकिन अब बीच में मशीन थी। और मशीन की चाबी दिल्ली में! एक आईटी अफसर के हाथ में (मतलब प्रदेशों के चुनाव अधिकारियों, आईएएस अफसरों, कैबिनेट सचिव से लेकर पूरी नौकरशाही में किसी के भी पास नहीं। न मंत्रियों के पास। न ही मंत्रिमंडल, मंत्रालयों आदि किसी के प्रति accountable, जवाबदेह)।
16 अप्रैल 2026 को चुनाव आयुक्त संधू ने खुद फाइल पर दर्ज किया कि IT division ने पिछले कुछ महीनों में कई नए modules और portals विकसित किए, लेकिन उन्हें न तो इसकी जानकारी दी गई और न वे Commission के सामने रखे गए। उन्होंने यहां तक लिखा कि उन्हें नए developments का पता मीडिया से चल रहा है। उन्होंने कहा—DG-IT सभी Commissioners को जानकारी दें और जरूरी approvals लिए बिना गतिविधि न करें।
फिर 29 मई 2026 को दूसरे चुनाव आयुक्त विवेक जोशी ने खतरे का असली नाम लिखा—“gradual centralisation of the electoral roll database.” और इलाज भी सुझाया। स्वतंत्र audit हो। IIT जैसे बाहरी विशेषज्ञ से जांच कराई जाए और certify किया जाए कि voter database में बदलाव करने की credentials संबंधित statutory authorities के अलावा किसी के पास नहीं हैं।
सोचें, खुद भारत के Election Commissioner कह रहे है—जांच कराओ कि देश की voter list बदलने की digital credentials किस-किस के पास हैं! फिर अगस्त में संधू ने और साफ लिखा। राज्यों के CEO, DEO और ERO बता रहे थे कि उन्हें ERONet का “proper and complete access” नहीं है। उनकी वैधानिक शक्तियां DG-IT स्तर के centralised control से सीमित हो रही हैं। संधू ने सीमा खन्ना के पद के बारे में रिकॉर्ड पर लिखा कि DG-IT को statutory authorities को कानून से मिला पूरा access और operational freedom रोकने का कोई legal authority नहीं है।
पर न चुनाव आयुक्त की सुनना। न देश के जमीनी, चुनावी अफसरों की चिंता। जाहिर है सीमा खन्ना को सुनने, परवाह करने की भला क्या जरूरत है, जब प्रधानमंत्री नरेंद्र मोदी और गृहमंत्री अमित शाह को सीमा खन्ना के कंट्रोल से वह सब प्राप्त है जो चुनावी धांधलियों के आर्किटेक्ट या अपने ही पन्ना प्रमुखों से स्क्रीन पर नाम काटने-जोड़ने का काम धड़ल्ले से फ्रॉड डिजिटल इंडिया के जरिए प्राप्त हो रहा हो?
और ‘इंडियन एक्सप्रेस’ में छपा उदाहरण हकीकत की पुष्टि है। सत्य गोवा के 97 नागरिकों के अनुभवों का है। इनके बतौर मतदाता नाम काटे जाने के बाद सुप्रीम कोर्ट में जब याचिका हुई, तब सुप्रीम कोर्ट का निर्देश हुआ। गोवा ERO/AERO ने कागज देखे। 97 लोगों को योग्य पाया। पहले उन्हें हटाने का जो फैसला हुआ था, उसे reverse करना था।
लेकिन ECINet में reverse करने का option ERO अफसरों के पास नहीं!
सो गोवा के Chief Electoral Officer के कार्यालय ने सात दिनों में आठ ईमेल दिल्ली भेजे। सीमा खन्ना को हर बार copy किया गया। 18 फरवरी को चुनाव आयोग के अपने Deputy Election Commissioner ने DG-IT को साफ लिखा कि चुनाव आयोग का IT system सुप्रीम कोर्ट के निर्देश के अनुसार जरूरी कार्रवाई को block नहीं कर सकता। ERO के निर्णय के अनुसार कार्रवाई facilitate की जाए।
फिर?
21 फरवरी को final voter list प्रकाशित हुई। वे 97 मतदाता जस के तस बाहर।
‘इंडियन एक्सप्रेस’ ने 20 सिंतबर को सभी 97 नाम जांचे। सभी 97 सूची से बाहर थे। Goa के CEO संजय गोयल ने अखबार से कहा कि उन्होंने आयोग को बताया था कि इन लोगों को शामिल किया जाना है। और फिर वह वाक्य जो पूरे Digital India को नंगा कर देता है—“The call (to not include) was theirs.” ‘इंडियन एक्सप्रेस’ ने सीमा खन्ना से पूछा कि final roll से पहले rollback facility क्यों enable नहीं की गई। अखबार के मुताबिक जवाब नहीं मिला।
तो सवाल सीमा खन्ना नाम की एक महिला का नहीं है। उन्हें कोई “एक अरब वोटरों की मालिक” नहीं कह सकता। लेकिन लोकतंत्र को यह जरूर जानना चाहिए कि एक अरब मतदाताओं के database की digital keys की architecture क्या है।
और इसका Super-admin कौन है? किसके पास read access है? किसके पास write access? कौन नाम बदल सकता है? कौन reversal रोक सकता है? प्रत्येक बदलाव का क्या immutable audit trail है या नहीं? क्या Commissioners उसे देख सकते हैं? क्या बाहरी independent audit कभी हुआ? चुनाव आयुक्त विवेक जोशी ने जो independent audit मांगा था उसका क्या हुआ?
और सबसे बड़ा सवाल—यदि देश के तीन चुनाव आयुक्तों में से दो को ही अपने चुनाव आयोग के IT architecture पर ये सवाल लिखने पड़ें, तो भारत का साधारण मतदाता किस भरोसे सोए?
पहले वोट की रखवाली कानून करता था। फिर चुनाव अधिकारी करता था। अब बीच में software खड़ा है। और यह software आया कहां से? किसने बनवाया? कैसे बना? देश में बना या विदेश में इजराइल जैसे किसी देश से बनवाया गया?
कानून मतदाता के बारे में दो टूक कहता है—ERO फैसला करेगा। और ERO कहता है कि फलां नागरिक योग्य है, वैध मतदाता है। फिर सुप्रीम कोर्ट भी कहता है—सुनो और निर्णय करो।
और सीमा खन्ना के software की screen कहती है—Access denied!
क्यों? भला कौन है इसका SUPER ADMIN? उसकी credentials किसके पास हैं? यदि ERO के पास नहीं, राज्य के CEO के पास नहीं और खुद चुनाव आयुक्तों को इस पर सवाल लिखने पड़ रहे हैं, तो आखिर उस डिजिटल दरवाजे की आखिरी चाबी किसके पास है? नरेंद्र मोदी-अमित शाह की चुनावी मशीनरी से क्या उसका रिश्ता है? क्या इनके पन्ना प्रमुखों और उसके चुनावी control rooms की voter-data machinery तथा चुनाव आयोग के database के बीच कोई तकनीकी access, interface या data-flow है? यदि नहीं, तो चुनाव आयोग ने अब तक, ऐसे भंडाफोड के बाद भी सार्वजनिक रूप से स्पष्ट दवाब क्यों नहीं दिया?
हे राम! यह है मां भारत का Digital India—मनुष्य प्राणियों को वैध और अवैध ठहराने वाले यमराजों के दरवाजों के चौकीदारों का मोदी राज! क्या नहीं?

Leave a comment
You must be logged in to post a comment.